[단독] 靑 ‘1호기’ 탑승자 정보 의전 공유 과정서 유출
“靑 내부 아닌 외부서 새어 나갔을 것”
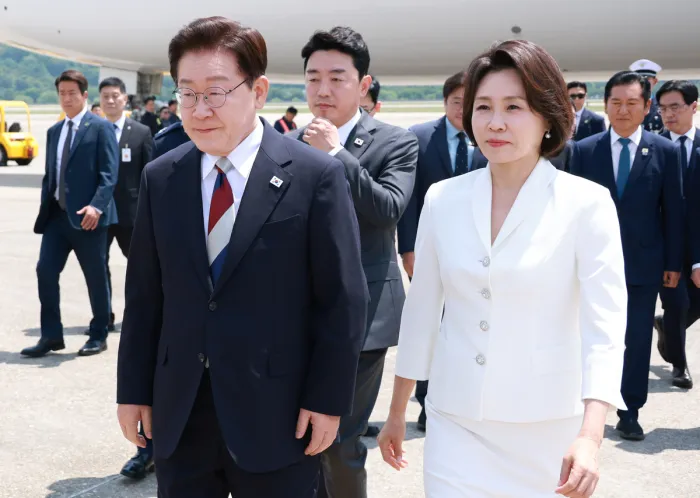
이재명 대통령과 김혜경 여사가 6월 18일 G7 정상회의와 유럽 순방을 마치고 서울 성남공항에 도착한 모습. 연합뉴스
이재명 대통령 내외를 비롯해 해외 순방에 나섰던 청와대 참모진 개인정보가 담긴 유출 문서는 정부 공식 문서가 아닌 경호·의전에 활용하는 업무 협조 자료로 파악됐다. 외교부는 방문사절 개인정보를 취합해 출입국 및 일정 수행 등을 위한 행정 실무 자료로 활용한다. 대통령경호처, 외교부, 공항 및 세관, 군·경찰 등 경호·의전 관계기관이 이를 공유하는 과정에서 유출됐을 가능성이 크다는 분석이 나온다.
3일 국민일보 취재를 종합하면 6월 2일 보안 관련 유료 웹사이트인 ‘바이러스토털’에 게시된 공군 1호기 탑승자 168명의 개인정보가 적힌 문서는 외교부 의전장실이 대통령 순방 관련 행정 절차를 위해 청와대에 입력을 요청하는 양식으로 파악됐다. 이 양식은 투트랙으로 취합된다. 청와대 참모진과 공무원은 청와대 의전비서관실·경호처에서, 민간인인 기자단은 홍보소통수석실에서 각각 취합해 외교부에 회신한다. 한 전직 청와대 관계자는 “안보·정책 단위에서 생산하는 문서에는 여권 번호 등이 기재되지 않는다”며 “이는 경호·의전을 위해 별도 수집하는 양식”이라고 말했다.
청와대와 경호처, 외교부는 유출 책임을 부인하고 있다. 경호처 관계자는 “경호처는 확실히 유출하지 않았다”고 밝혔다. 외교부 당국자도 “1차적으로 파악한 바로는 외교부에서 해당 사이트에 파일을 게시한 사람은 없는 것 같다”고 전했다. 외교부는 바이러스토털이 실무자가 통상적으로 이용해온 사이트가 아니라고도 했다. 다른 여권 관계자는 “청와대나 경호처 내부에서 새어 나간 것이 아니라 밖에서 나간 것”이라고 말했다.
해당 문서는 서울공항 등 군 당국, 경찰, 세관, 법무부 출입국본부, 재외공관, 항공사 등 순방 전후 경호와 의전 등 실무를 수행하는 기관에도 일부 공유가 이뤄지는 것으로 알려졌다. 실무 프로세스가 진행되는 과정에서 바이러스토털에 문서를 업로드한 주체가 있을 가능성이 크다. 청와대에서 근무했던 한 더불어민주당 의원은 “상대국 공항에 입국할 때 여권 번호 등이 필요하다. 많은 기관이 이런 순방 실무에 얽혀 있다”고 설명했다.
해당 정보가 방문국 정부 기관과도 공유되기 때문에 국내 기관이 아닌 타국 정부에서 유출됐을 가능성도 배제할 순 없다. 유출된 자료는 벨기에·이탈리아·프랑스 순방 당시 정보로 추정된다. 바이러스토털도 국내 웹사이트가 아닌 스페인에서 설립됐고, 구글이 인수해 운영 중이다.
다른 여권 관계자는 “취합된 정보가 외교부 처리 프로세스에서 흘러나간 것”이라며 “외교부가 방문 상대국에 순방단 정보를 넘겨주면 거기서도 받은 사람이 있을 것이고, 그 과정 중 문제가 생긴 것”이라고 설명했다.
결국 유출 주체는 경찰 수사로 밝혀질 전망이다. 전례없는 유출 사고인 만큼 엄중 문책이 불가피하다는 게 중론이다. 임광현 대통령 비서실장은 청와대에서 긴급회의를 개최하고 유출 경위, 정보 노출 범위, 실제 피해 여부 등 철저한 조사를 지시했다.